नेपालको बैंकिङ क्षेत्रले दशकौंदेखि कर्जा नउठ्ने, बजारमा ब्याजदर घटबढ हुने वा तरलता (लगानीयोग्य रकम) अभाव हुने विषयलाई मात्रै मुख्य जोखिम मान्दै आएको थियो। तर, बदलिँदो विश्व परिवेश, तीव्र रूपमा भइरहेको प्राविधिक विकास र बढ्दो वातावरणीय संकटलाई सम्बोधन गर्दै नेपाल राष्ट्र बैंकले जोखिमको परम्परागत परिभाषालाई पूर्ण रूपमा बदलिदिएको छ। सन् २०१८ को पुरानो कार्यविधिलाई विस्थापित गर्दै ल्याइएको नयाँ ‘जोखिम व्यवस्थापन मार्गदर्शन, २०२६’ ले अब बैंक तथा वित्तीय संस्थाहरूलाई कर्जा र बजारको जोखिमसँगै बाढी–पहिरो, जलवायु परिवर्तन, साइबर हमला र आर्टिफिसियल इन्टेलिजेन्स (एआई) ले निम्त्याउन सक्ने संकटको समेत पूर्वआँकलन गर्न बाध्य बनाएको छ।
जलवायु परिवर्तन : अब वित्तीय जोखिमको केन्द्रमा
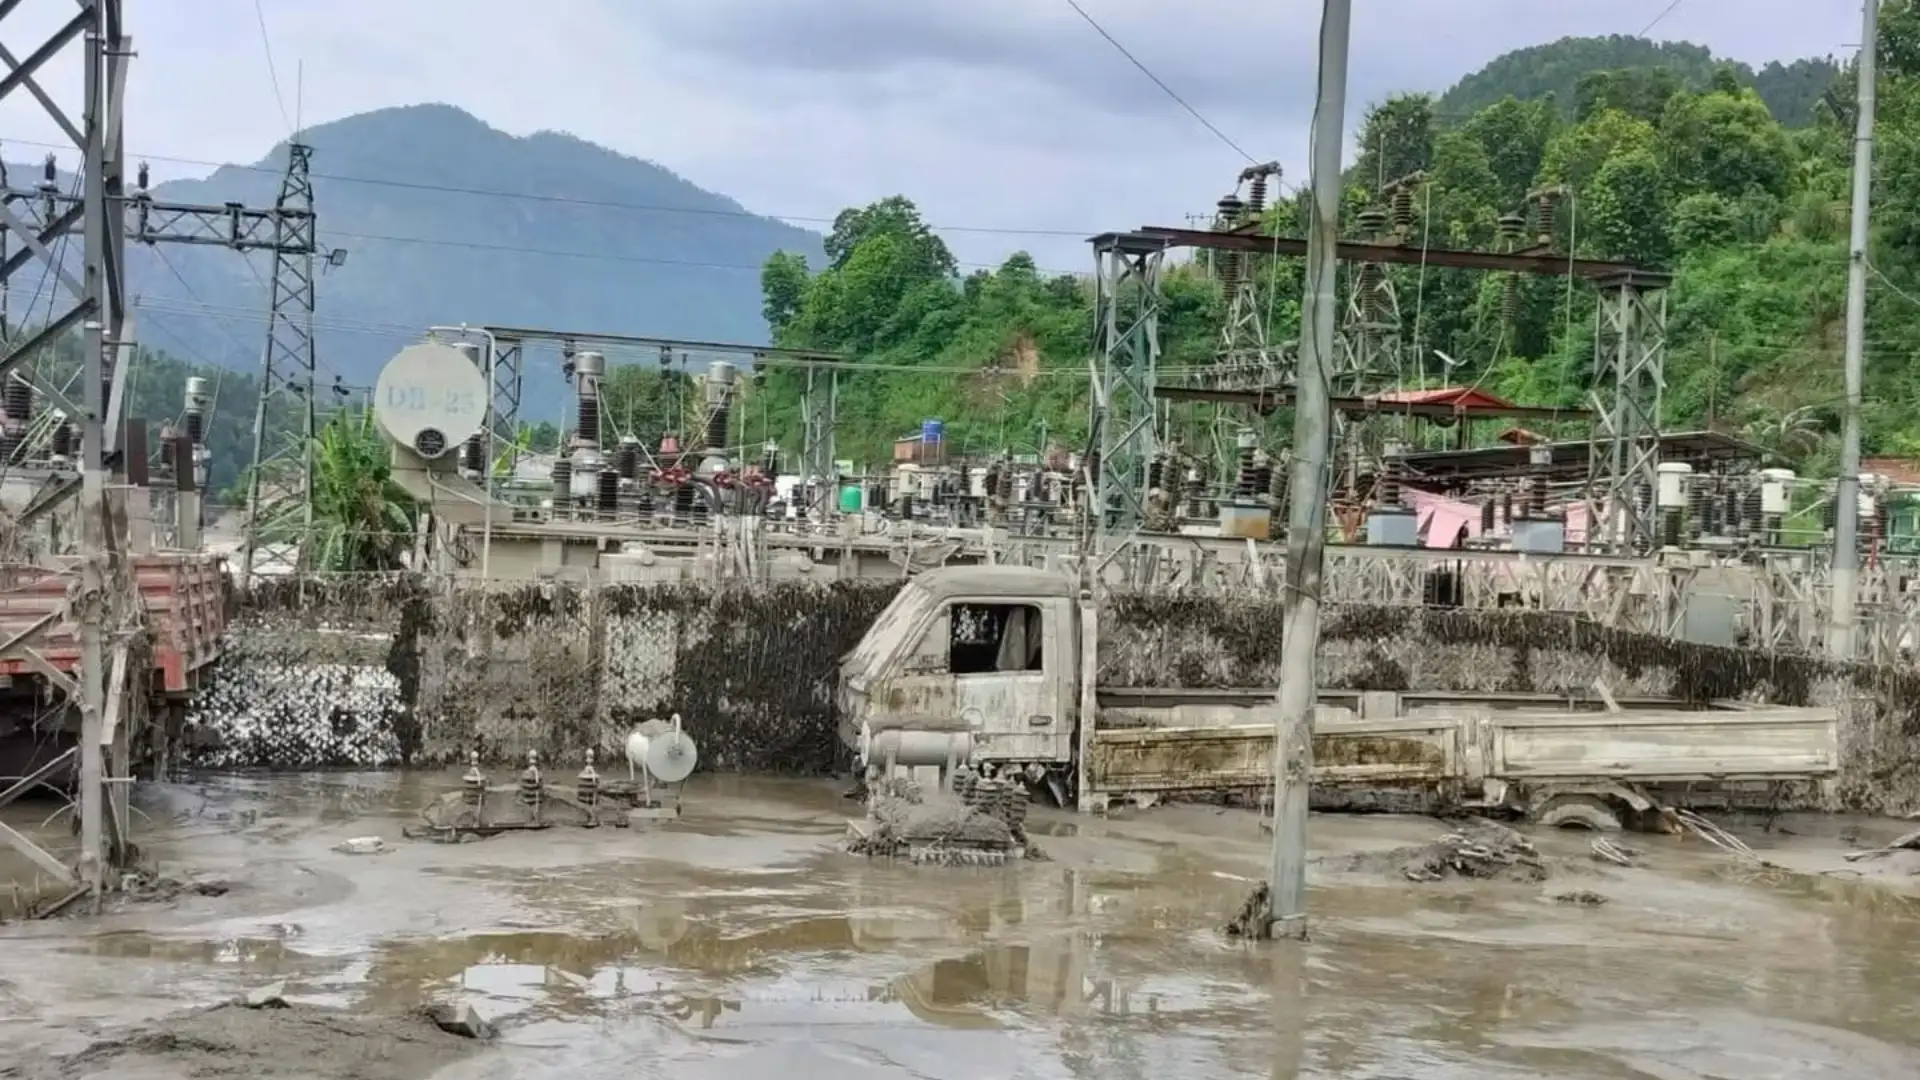
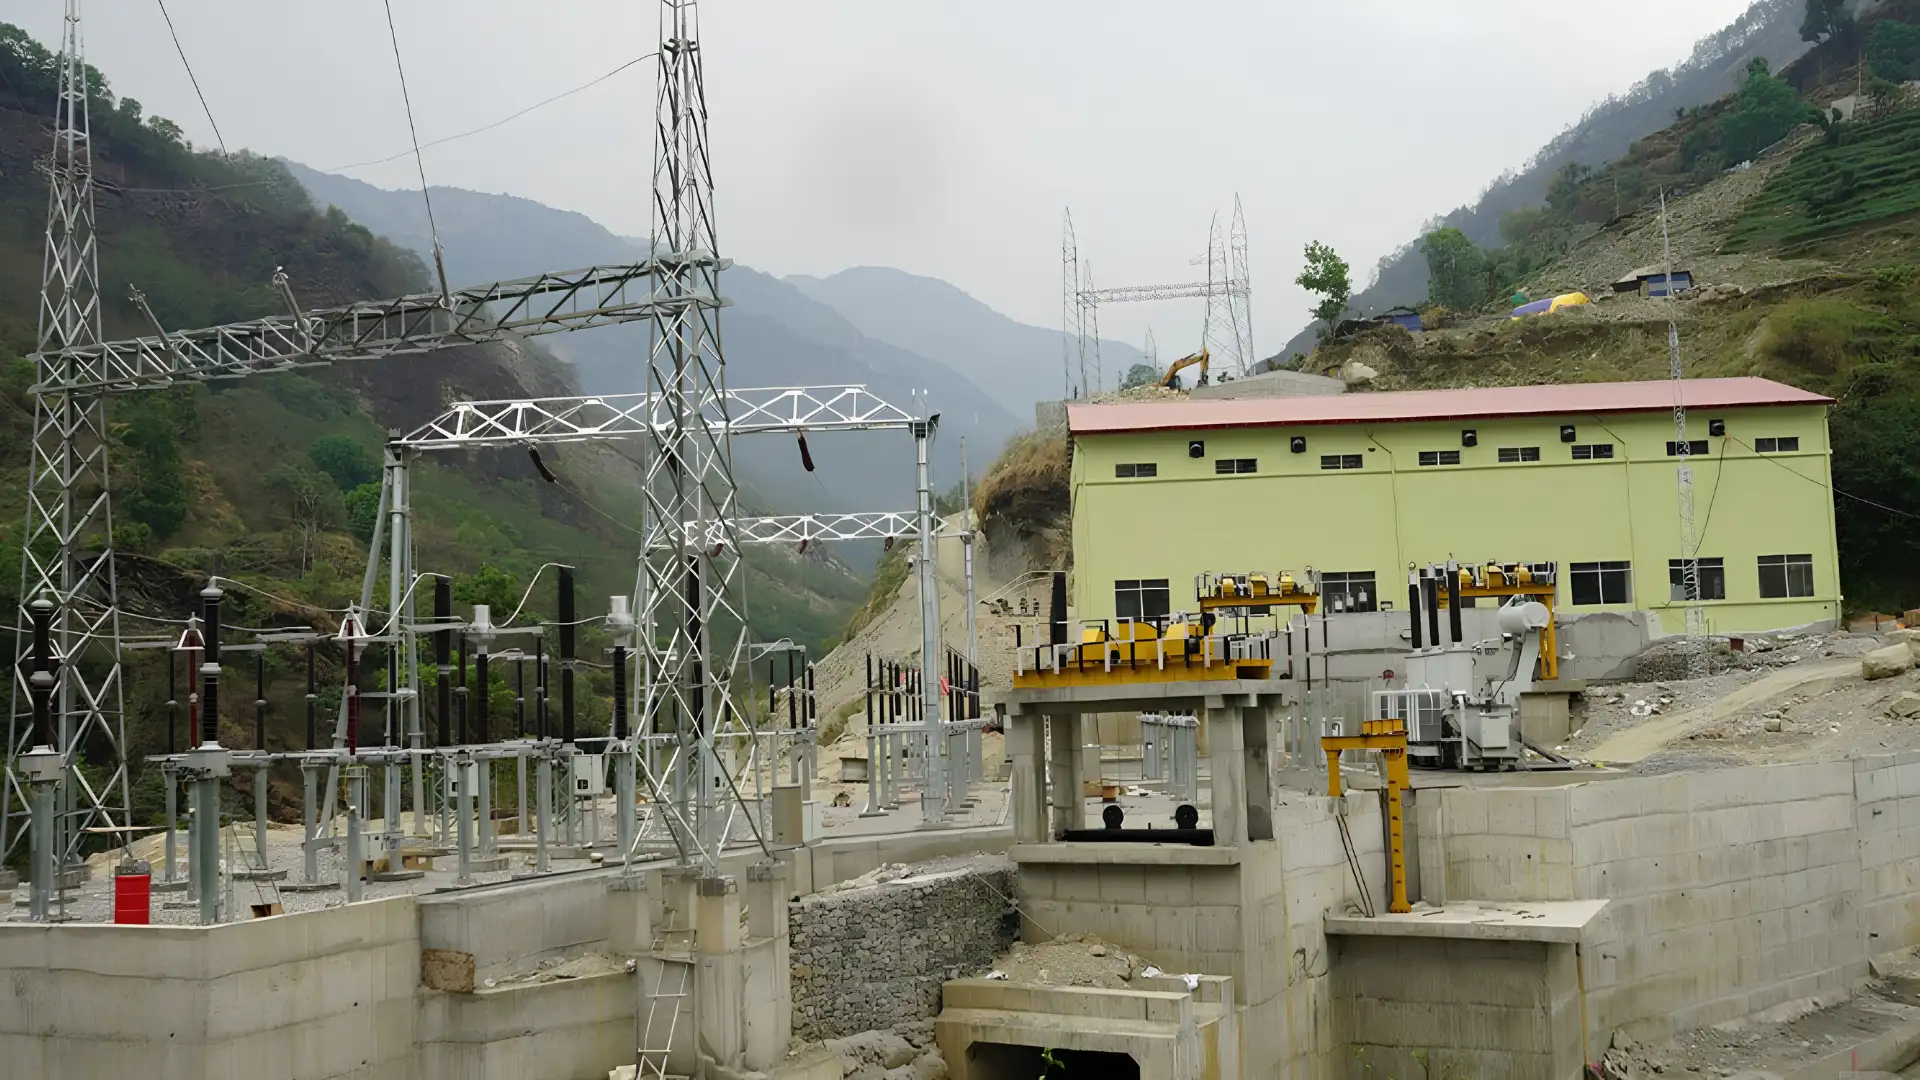
भर्खरै भोटेकोशीमा आएको विनाशकारी बाढीले जलविद्युत र भौतिक पूर्वाधारमा मात्र क्षति पुर्याएन, त्यसले बैंकिङ क्षेत्रको अर्बौंको लगानी कति असुरक्षित छ भन्ने गम्भीर सन्देश पनि दियो। यही यथार्थलाई आत्मसात् गर्दै राष्ट्र बैंकले पहिलोपटक 'जलवायु जोखिम' लाई बैंकको प्रत्यक्ष वित्तीय जोखिमको सूचीमा राखेको छ। नयाँ व्यवस्थाअनुसार अब हरेक बैंकले सञ्चालक समितिकै तहमा 'जलवायु जोखिम समिति' गठन गर्नुपर्नेछ, जसको बैठक प्रत्येक त्रैमासमा अनिवार्य बस्नुपर्नेछ।
अब बैंकहरूले जलविद्युत, कृषि वा अन्य पूर्वाधारमा ऋण लगानी गर्नुअघि बाढी, पहिरो वा खडेरीको सम्भावित असरबारे 'स्ट्रेस टेस्टिङ' (दबाब परीक्षण) गर्नुपर्नेछ। यसको अर्थ, बैंकले कुनै आयोजना वा व्यवसायमा कर्जा दिँदा केवल नाफा मात्र हेरेर पुग्दैन; भोलि विपद् आउँदा ऋणीको व्यवसाय कसरी टिक्छ र बैंकको पैसा कसरी उठ्छ भन्ने कुरा ऋण दिनुअघि नै मूल्याङ्कन गर्नुपर्नेछ।
प्रविधि र एआईमाथिको कडा निगरानी
प्रविधिको प्रयोगले बैंकिङ सेवालाई जति सहज बनाएको छ, जोखिम पनि त्यति नै बढाएको छ। यसलाई नियमन गर्न राष्ट्र बैंकले सूचना प्रविधि र साइबर सुरक्षालाई केवल 'आईटी डिपार्टमेन्ट' को जिम्मामा नछाडी संस्थागत जोखिमको अभिन्न अंग बनाएको छ। अब हरेक बैंकले २४सै घण्टा साइबर सुरक्षा निगरानी गर्न 'सेक्युरिटी अपरेसन सेन्टर' (SOC) र आकस्मिक साइबर हमलाको प्रतिकार गर्न 'साइबर सेक्युरिटी इन्सिडेन्ट रेस्पोन्स टिम' (CSIRT) अनिवार्य रूपमा बनाउनु पर्नेछ।
साथै, मोबाइल बैंकिङ वा डिजिटल भुक्तानी सेवामा प्राविधिक गडबडी आउँदा सेवा कति समयसम्म अवरुद्ध हुने (डाउनटाइम) र कति समयभित्र पुनः सुचारु गर्ने (रिकभरी टाइम) भन्ने स्पष्ट सीमा बैंकले नै तोकेर राष्ट्र बैंकलाई जानकारी गराउनु पर्नेछ। अर्कोतर्फ, बैंकिङ क्षेत्रमा एआई (कृत्रिम बौद्धिकता) र मेसिन लर्निङको बढ्दो प्रयोगलाई पनि लगाम लगाइएको छ। ग्राहकको ऋण मूल्याङ्कन (Credit Scoring), सम्पत्ति शुद्धीकरण (AML) अनुसन्धान वा ग्राहक पहिचान (KYC) जस्ता विषयमा एआईको प्रयोग गर्दा त्यसको पारदर्शिता, नैतिकता र सुरक्षा सुनिश्चित गर्ने सम्पूर्ण दायित्व बैंककै काँधमा थोपरिएको छ।
खराब कर्जा लुकाउने छिद्रहरूमा पूर्ण बन्देज
वित्तीय प्रणालीभित्र भुसको आगो जसरी भित्रभित्रै सल्किएको ‘खराब कर्जा’ (NPL) लुकाउने प्रवृत्तिलाई निस्तेज पार्न नयाँ मार्गदर्शनले कठोर नीति अख्तियार गरेको छ। बैंकहरूले अब ऋण दिने वा व्यापार बढाउने विभाग (बिजनेस युनिट) र ऋण स्वीकृत गर्ने विभाग (क्रेडिट अप्रुभल युनिट) लाई पूर्ण रूपमा अलग राख्नुपर्नेछ। यसले ‘टार्गेट’ पुर्याउने दबाबमा जथाभावी ऋण बाँड्ने र स्वार्थ बाझिने प्रवृत्तिमा ब्रेक लाग्ने अपेक्षा गरिएको छ।
त्यस्तै, पुरानो ऋण तिर्न नसकेका ऋणीको कर्जालाई जथाभावी पुनर्तालिकीकरण वा पुनर्संरचना गरेर खराब कर्जा (NPL) लुकाउने बाटो पनि अब बन्द गरिएको छ। कर्जा पुनर्संरचना गर्दा त्यसको व्यावसायिक सम्भाव्यता (व्यापार फेरि उठ्न सक्ने आधार) अनिवार्य रूपमा पुष्टि हुनुपर्नेछ भने अन्तर्राष्ट्रिय मापदण्ड 'एनएफआरएस-९' अनुसार सम्भावित कर्जा नोक्सानीको स्पष्ट व्यवस्था गर्नुपर्नेछ। नउठेको ऋण उठाउनकै लागि बैंकहरूले अब छुट्टै 'रिकभरी युनिट' खडा गर्नुपर्ने अनिवार्य व्यवस्था थपिएको छ।
सुशासन र ‘थ्री लाइन्स अफ डिफेन्स’
बैंकभित्रको आन्तरिक सुशासनलाई मजबुत बनाउन ‘थ्री लाइन्स अफ डिफेन्स’ (सुरक्षाका तीन तह) को अवधारणालाई कडाइका साथ लागू गरिएको छ। पहिलो तहमा व्यापार गर्ने एकाइ, दोस्रोमा मुख्य जोखिम अधिकृत (CRO) को नेतृत्वमा रहेको स्वतन्त्र जोखिम व्यवस्थापन विभाग र तेस्रो तहमा आन्तरिक लेखापरीक्षण विभाग रहनेछन्। प्रमुख जोखिम अधिकृतलाई व्यापार बढाउने दबाबबाट पूर्ण स्वतन्त्र राखी सञ्चालक समितिसम्म सीधै पहुँच दिइएको छ।
यसका अतिरिक्त, मर्जर वा प्राप्ति (एक्विजिसन) पछि कर्मचारी व्यवस्थापनमा हुने विभेदलाई समेत गम्भीर जोखिम मानिएको छ। मर्जरपछि साविकका कर्मचारीबीच वृत्तिविकास, स्वेच्छिक अवकाश र सुविधामा कुनै पनि प्रकारको भेदभाव गर्न नपाइने स्पष्ट नियम ल्याइएको छ।
तरलता संकटको पूर्वतयारी र पुँजीगत दबाब
विगतमा तरलता संकटले बैंकलाई कतिसम्म पिल्साउँछ भन्ने पाठ सिकेर राष्ट्र बैंकले सबै बैंकलाई अनिवार्य 'कन्टिन्जेन्सी फन्डिङ प्लान' (आकस्मिक कोष योजना) बनाउन निर्देशन दिएको छ। एउटै क्षेत्र वा सीमित व्यक्तिबाट धेरै निक्षेप सङ्कलन गर्दा हुने जोखिमलाई पनि न्यूनीकरण गर्नुपर्नेछ।
निस्सन्देह, यी सबै नयाँ व्यवस्थाहरू कार्यान्वयन गर्दा बैंकहरूको सञ्चालन लागत ह्वात्तै बढ्नेछ। नयाँ प्रविधि खरिद, साइबर सुरक्षा संरचना, दक्ष जनशक्ति र छुट्टै समितिहरू बनाउँदा हाल पुँजी पर्याप्तता अनुपातको दबाबमा रहेका (औसत टायर–१ पुँजी ९.६१% र कुल पुँजी पर्याप्तता १२.५३% भएका) बैंकहरूलाई थप पुँजी जुटाउन हम्मेहम्मे पर्न सक्छ।
विपद्पछिको व्यवस्थापनबाट विपद्अघिको सतर्कतातर्फ
समग्रमा हेर्दा, राष्ट्र बैंकले क्षणिक नाफा र सञ्चालन लागतभन्दा समग्र बैंकिङ प्रणालीको दीर्घकालीन स्थायित्वलाई सर्वोपरि मानेको देखिन्छ। यो नयाँ मार्गदर्शनले नेपाली बैंकिङ क्षेत्रलाई "विपद् आएपछि टाउको समात्ने" परम्परागत शैलीबाट निकालेर "संकट आउनुअगावै सुरक्षाको छाता ओढ्ने" अन्तर्राष्ट्रिय मापदण्डतर्फ डोहोर्याएको छ। कर्जाको गुणस्तर सुधार्न र बदलिँदो प्रविधिको सुरक्षित अवतरण गर्न यो कदम बैंकिङ इतिहासकै एउटा महत्त्वपूर्ण कोसेढुङ्गा सावित हुने निश्चित छ।